Ressources et actualités
Conseils, analyses et bonnes pratiques en cybersécurité pour les PME.
Phishing IA en PME : pourquoi les anciens réflexes ne suffisent plus
L’IA rend les tentatives d’hameçonnage beaucoup plus crédibles et difficiles à repérer. Découvrez pourquoi les anciens réflexes ne suffisent plus et comment mieux protéger votre PME.
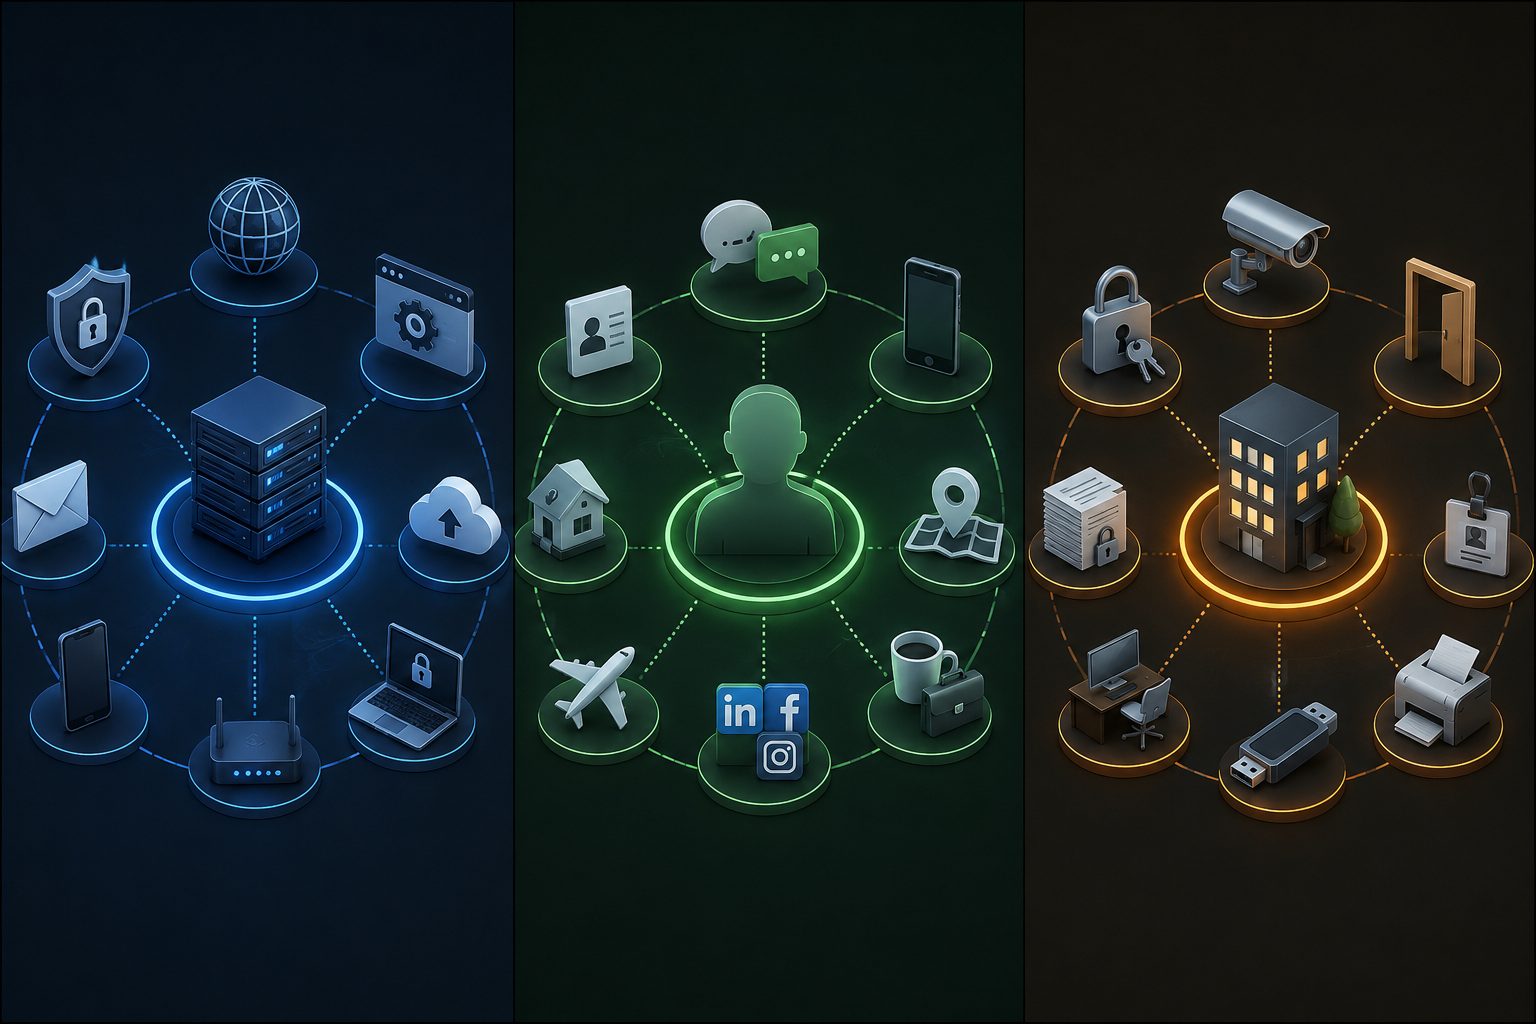
Surface d’attaque : ce qu’Internet voit de votre PME
Au fil des projets, des migrations et des changements d’outils, les entreprises peuvent exposer sur Internet des systèmes qui ne sont plus utilisés, mais qui restent accessibles. Un ancien serveur de test, une application oubliée, un sous-domaine temporaire ou un accès mal configuré peuvent ainsi devenir des points d’entrée potentiels pour un attaquant.
vCISO (RSSI externe) : l’expertise cyber sans le salaire
Un CISO (Chief Information Security Officer), ou responsable de la sécurité des systèmes d’information (RSSI), est un manager chargé d’élaborer, de déployer et de piloter la stratégie de sécurité numérique (cybersécurité) d’une organisation afin de protéger ses données, ses systèmes informatiques et l’ensemble de ses actifs numériques.

Simulation de phishing : pourquoi vos employés cliquent encore
Une simulation de phishing, c'est un faux courriel d'hameçonnage envoyé exprès à vos employés pour mesurer combien cliquent et transformer ce moment en occasion d'apprendre. L'hameçonnage reste la porte d'entrée numéro un des cyberattaques en…

Rançongiciel PME : anatomie d'une attaque heure par heure
Un rançongiciel (ou ransomware) est un logiciel malveillant qui chiffre ou bloque l'accès à vos données pour exiger une rançon, souvent avec une menace de publier ce qu'il a volé. Au Canada, les incidents connus du Centre canadien pour la cybersécurité augmentent d'environ 26 % par année depuis…
Audit cybersécurité PME : à quoi s'attendre et comment se préparer
Quand un dirigeant de PME entend « audit de cybersécurité », il pense souvent à un examen stressant où on va lui montrer tout ce qui ne va pas. La réalité est différente : un bon audit est un outil de décision, pas un jugement.
Évaluation de maturité cybersécurité : comprendre votre point de départ
Avant de corriger quoi que ce soit, il faut savoir où on en est. L'évaluation de maturité donne une photographie de votre posture de sécurité : ce qui est en place, ce qui manque, et ce qui doit être traité en priorité.
Les 10 erreurs de cybersécurité les plus fréquentes dans les PME
Certaines erreurs reviennent systématiquement en mandat. Ce ne sont pas des erreurs de débutant - ce sont des angles morts que même des PME bien gérées ignorent.

Loi 25 au Québec : ce que les PME doivent savoir en 2026
La Loi 25 est entrée en vigueur progressivement depuis septembre 2022. En 2026, toutes les obligations sont en place.
Plan de reprise d'activité (PRA) pour PME : par où commencer
Si vos systèmes tombent demain - rançongiciel, panne, erreur humaine - combien de temps votre entreprise peut-elle tenir ?

Ce que les assureurs cyber vérifient avant de vous couvrir
De plus en plus de PME se font refuser une cyberassurance ou reçoivent des primes très élevées. La raison : les assureurs ont durci leurs exigences au cours des dernières années.

Scan de vulnérabilités pour PME : à quoi ça sert concrètement ?
La plupart des dirigeants de PME savent que la cybersécurité est un enjeu. Mais concrètement, quand on leur parle de « scan de vulnérabilités », la réaction est souvent la même : c'est quoi exactement, et qu'est-ce que ça va changer pour mon entreprise ?
Comment lire et exploiter un rapport de vulnérabilités quand on n'est pas technicien
Vous avez fait faire un scan de vulnérabilités. Le rapport arrive : 40 pages, des scores, des codes CVE, des couleurs rouge-orange-jaune.
Une question spécifique ?
Réservez un appel exploratoire de 20 minutes, sans engagement.
Réserver un appel →