Surface d’attaque : ce qu’Internet voit de votre PME
Votre entreprise expose plus de choses sur Internet que vous ne le pensez. Ce qu’un attaquant voit de l’extérieur, et comment le voir avant lui.
Au fil des projets, des migrations et des changements d’outils, les entreprises peuvent exposer sur Internet des systèmes qui ne sont plus utilisés, mais qui restent accessibles. Un ancien serveur de test, une application oubliée, un sous-domaine temporaire ou un accès mal configuré peuvent ainsi devenir des points d’entrée potentiels pour un attaquant.
Ces éléments constituent une partie de votre surface d’attaque : l’ensemble des systèmes, services et accès numériques de votre entreprise qui sont visibles ou accessibles depuis Internet. Cette surface ne se limite pas aux actifs que votre équipe utilise et surveille activement. Elle comprend également ceux qui ont été oubliés, mal documentés ou maintenus sans contrôle suffisant.
Identifier ces actifs permet de corriger les expositions inutiles avant qu’elles ne soient découvertes et exploitées par une personne malveillante.
Dans cet article
- C’est quoi, une surface d’attaque
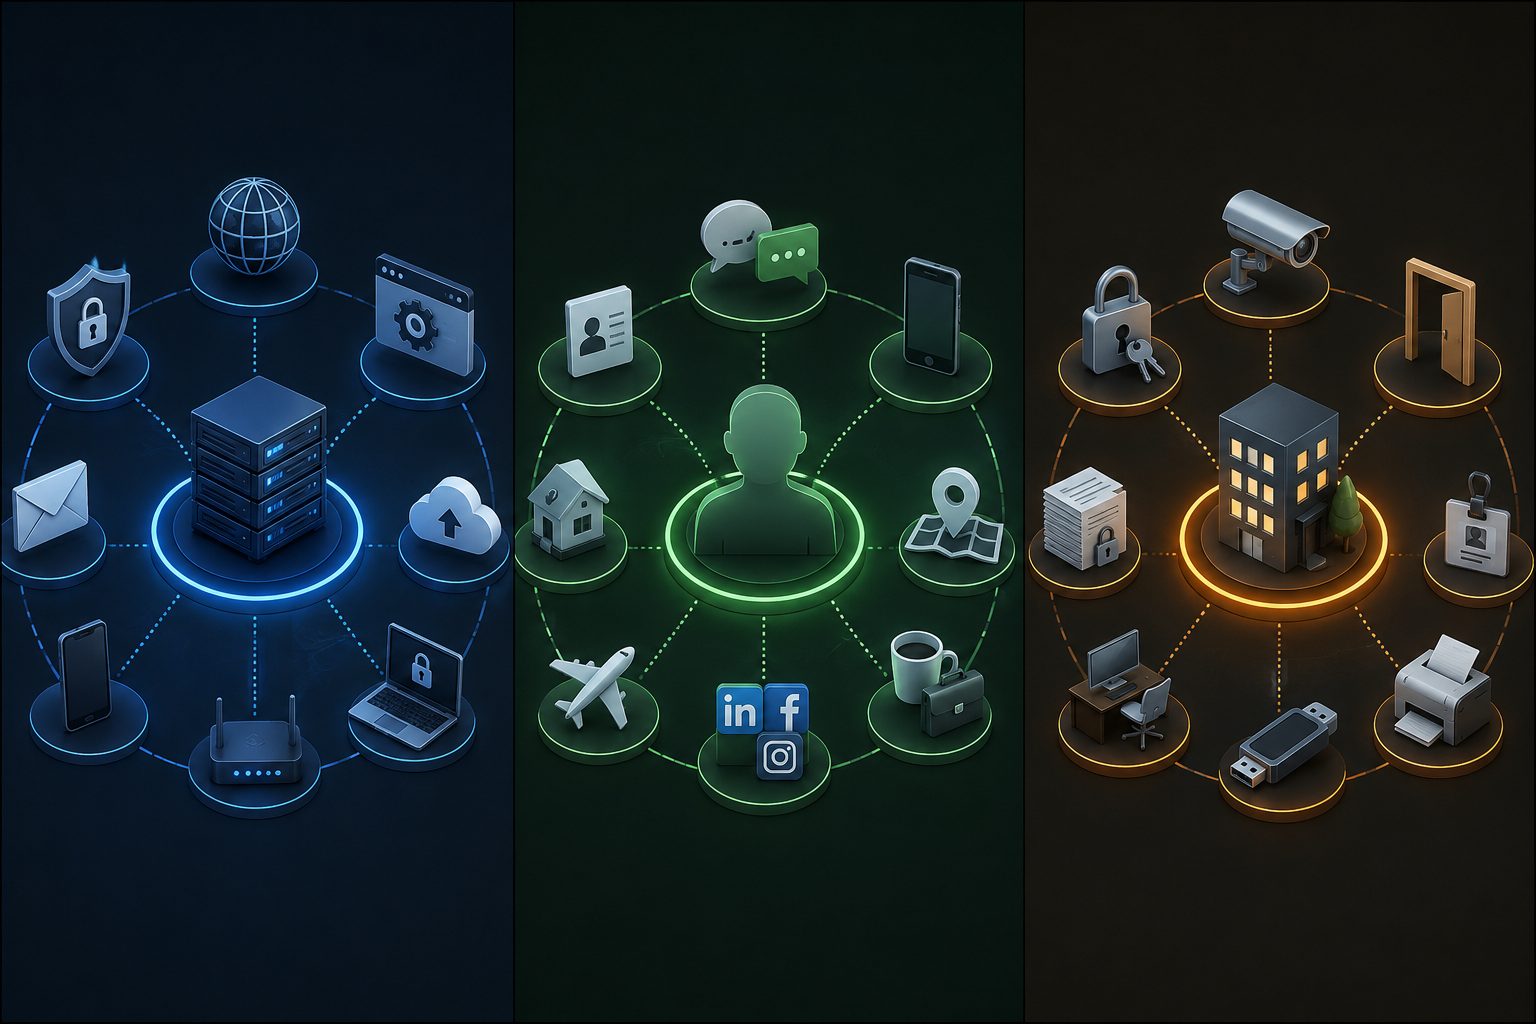
- Les 3 grandes surfaces d'attaques : virtuelle, humaine et physique
- Ce qu’un attaquant regarde en premier
- Pourquoi votre surface grandit sans que vous le voyiez
- Voir avant d’être vu
- Questions fréquentes
C’est quoi, une surface d’attaque
Imaginez votre entreprise comme un immeuble. La surface d’attaque, ce sont toutes les portes, fenêtres et accès qui donnent sur la rue. Pas l’intérieur, pas les bureaux : ce qui se voit et s’atteint depuis l’extérieur.
Côté numérique, ça regroupe votre site web, votre serveur de courriel, vos accès à distance (pour le télétravail), vos applications en ligne, parfois des serveurs ou des appareils branchés directement sur Internet. Chaque élément exposé est une porte. La plupart restent verrouillées. Le problème vient de celles qu’on a oubliées, mal fermées, ou dont on ignore l’existence.
La taille n’a rien à voir. Une PME de 40 personnes peut afficher une surface d’attaque étonnamment large, simplement parce que les choses se sont accumulées avec le temps.
Les trois grandes surfaces d’attaque : virtuelle, humaine et physique
La surface d’attaque d’une entreprise ne se limite pas aux systèmes visibles sur Internet. Elle comprend généralement trois grandes dimensions : la surface virtuelle, la surface humaine et la surface physique. Elles sont différentes, mais souvent interconnectées.
La surface d’attaque virtuelle
La surface virtuelle, aussi appelée surface d’attaque numérique ou technique, regroupe tous les systèmes, services et accès informatiques susceptibles d’être ciblés.
Elle comprend notamment les sites web, les applications, les serveurs, les services infonuagiques, les comptes utilisateurs, les accès à distance, les appareils connectés, les sous-domaines et les logiciels utilisés par l’entreprise.
Une application qui n’est plus mise à jour, un compte qui aurait dû être désactivé, un serveur de test oublié ou un accès distant mal configuré peuvent augmenter cette surface. Plus les actifs numériques s’accumulent, plus il devient difficile de savoir exactement ce qui est exposé et correctement protégé.
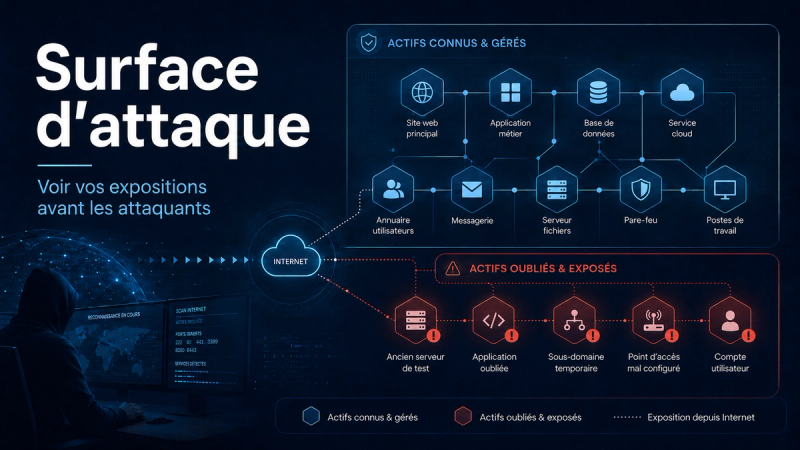
C’est principalement cette partie de la surface d’attaque que nous examinons dans cet article : ce qu’une personne malveillante peut repérer depuis Internet avant même de tenter d’entrer dans vos systèmes.
La surface d’attaque humaine
La surface humaine repose sur les personnes qui utilisent les systèmes de l’entreprise ou qui ont accès à ses renseignements.
Elle concerne les employés, les gestionnaires, les fournisseurs, les partenaires et toute autre personne susceptible d’être ciblée ou manipulée. Une attaque peut, par exemple, prendre la forme d’un courriel d’hameçonnage, d’un faux appel du soutien technique, d’une demande urgente de paiement ou d’une tentative de vol d’identifiants.
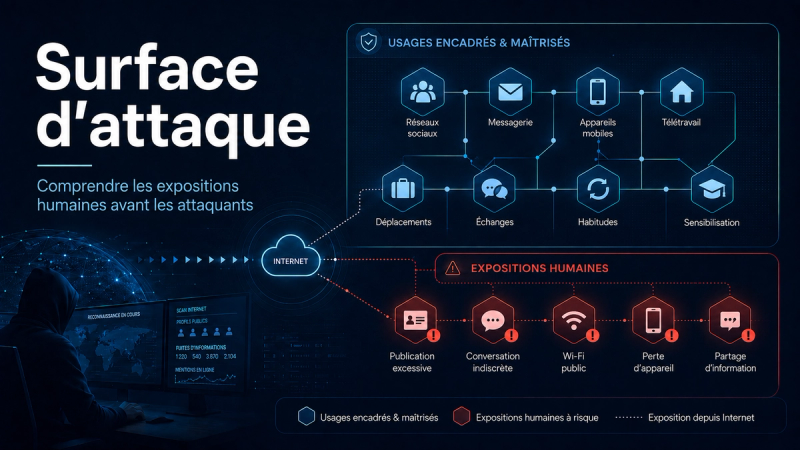
Cette surface ne signifie pas que les employés sont le problème. Elle rappelle plutôt que les attaquants cherchent souvent à exploiter la confiance, l’urgence, la distraction ou le manque d’information. Des procédures de vérification claires, une formation régulière et des accès adaptés aux responsabilités de chacun permettent de réduire ce risque.
La surface d’attaque physique
La surface physique comprend les lieux, les équipements et les documents auxquels une personne pourrait accéder directement.
Elle peut inclure les bureaux, les salles de serveurs, les ordinateurs laissés ouverts, les documents confidentiels, les clés USB, les badges d’accès, les équipements réseau ou encore les zones accessibles aux visiteurs et aux fournisseurs.
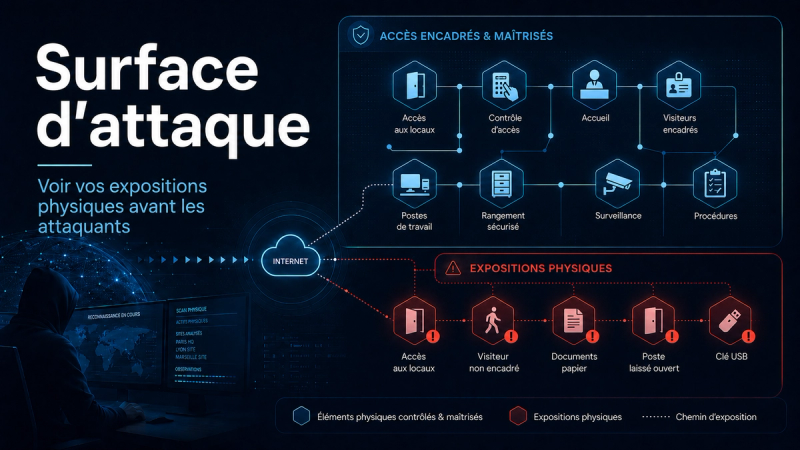
Une porte non verrouillée, un poste de travail sans surveillance ou un document sensible jeté sans précaution peuvent offrir un accès à des informations ou à des systèmes autrement bien protégés.
Trois surfaces qui se rejoignent
Dans la réalité, une attaque ne reste pas toujours limitée à une seule surface. Une personne peut se faire passer pour un fournisseur afin d’entrer dans les locaux, récupérer des informations sur un bureau, puis les utiliser pour accéder à un compte en ligne.
Protéger l’entreprise demande donc une vision d’ensemble. Il faut savoir quels actifs numériques sont exposés, encadrer les accès physiques et aider les équipes à reconnaître les tentatives de manipulation.
Dans la suite de cet article, nous nous concentrons sur la surface d’attaque virtuelle externe : les systèmes, services et accès qu’un attaquant peut découvrir depuis Internet.
Ce qu’un attaquant regarde en premier
Une attaque commence rarement par un coup de génie. Elle commence par du repérage. L’attaquant, ou son outil automatisé, fait le tour de ce qui est exposé et cherche le maillon faible.
Ce qui attire l’œil de l’extérieur, dans le concret : un service laissé ouvert qui ne devrait pas l’être; un accès à distance sans double authentification; un logiciel pas à jour avec une faille connue et publiée; un ancien site ou serveur de test oublié en ligne; ou des identifiants d’employés qui ont fuité ailleurs et qui traînent sur Internet.
Le point commun de cette liste : tout se voit sans rien forcer. L’attaquant n’a même pas besoin d’ « entrer » pour repérer ces portes. Un attaquant opportuniste préfère justement une cible où l’une d’elles est déjà entrouverte. Pourquoi forcer quand on peut pousser ?
Pourquoi votre surface grandit sans que vous le voyiez
Voici le vrai piège. Personne ne décide un matin d’exposer un vieux serveur sur Internet. Ça se fait tout seul, par accumulation.
Un employé ouvre un accès distant pour dépanner un samedi, puis l’oublie. Un fournisseur installe un outil qui laisse un port ouvert. Une application infonuagique s’ajoute sans que personne ne suive. Un site de test reste en ligne après le projet. Un service que vous n’utilisez plus continue de tourner quelque part.
Chacune de ces décisions paraît mineure et logique sur le moment. Mises bout à bout sur trois ou quatre ans, elles dessinent une surface que plus personne ne connaît en entier. On ne protège pas ce qu’on ignore posséder.
Voir avant d’être vu
La logique se résume en une phrase : si un attaquant peut voir votre surface d’attaque depuis l’extérieur, vous le pouvez aussi. Autant la voir en premier.
Voilà exactement le travail d’un examen de votre exposition externe. On regarde votre entreprise du même point de vue qu’un attaquant, depuis Internet, et on dresse la liste du visible : quels services sont exposés, lesquels sont à jour, où manque la double authentification, quels accès oubliés traînent, quels identifiants ont fuité. Aucun forçage, juste l’inventaire des portes.
Ça vous donne deux choses précieuses. La première : la liste de ce que vous ne saviez pas exposer, avec, presque à tous les coups, des surprises. La seconde : des priorités claires, la porte à fermer d’abord, la plus visible et la plus risquée.
Cette démarche complète un scan de vulnérabilités, qui creuse les failles des systèmes connus. La surface d’attaque, elle, répond d’abord à « qu’est-ce qui est exposé, et le savait-on ». Réduire cette surface, c’est aussi couper le tout premier maillon d’attaques plus larges comme un rançongiciel.
Echangez avec un expert pour un scan de vulnérabilités : cliquez ici.
Questions fréquentes
C’est l’ensemble de ce que votre entreprise expose sur Internet et qu’un attaquant peut voir et tester de l’extérieur : sites web, serveurs de courriel, accès à distance, applications en ligne, services oubliés, et même des identifiants qui ont fuité. Plus elle est large, plus il y a de portes à surveiller.
Oui. La taille n’a rien à voir : une PME de 40 personnes peut exposer beaucoup de choses, souvent par accumulation au fil des années. Les attaquants étant opportunistes, ils visent justement les portes faciles, peu importe la taille de l’entreprise.
Par un examen de votre exposition externe : on regarde votre entreprise depuis le même point de vue qu’un attaquant et on dresse l’inventaire de ce qui est visible et atteignable. La seule façon fiable de découvrir les accès oubliés et les services qu’on ne savait plus exposés.
La surface d’attaque répond à « qu’est-ce qui est exposé, et le savait-on ». Le scan de vulnérabilités creuse ensuite les failles précises des systèmes connus. Les deux se complètent : l’un fait l’inventaire des portes, l’autre teste leurs serrures.
Régulièrement, puisqu’elle bouge tout le temps : nouveaux outils, nouveaux accès, projets temporaires oubliés. Une vérification ponctuelle donne une photo; un suivi périodique évite que de nouvelles portes s’ouvrent sans que personne ne le remarque.
Plus de 12 ans en cybersécurité.
PMP Maîtrise en Ingénierie Informatique spécialisation management de la cybersécurité
Vous voulez savoir où vous en êtes ?
20 minutes, sans engagement. On évalue votre situation ensemble.
Réserver un appel →