Test d’intrusion ou scan de vulnérabilités : quand passer à l’étape suivante ?
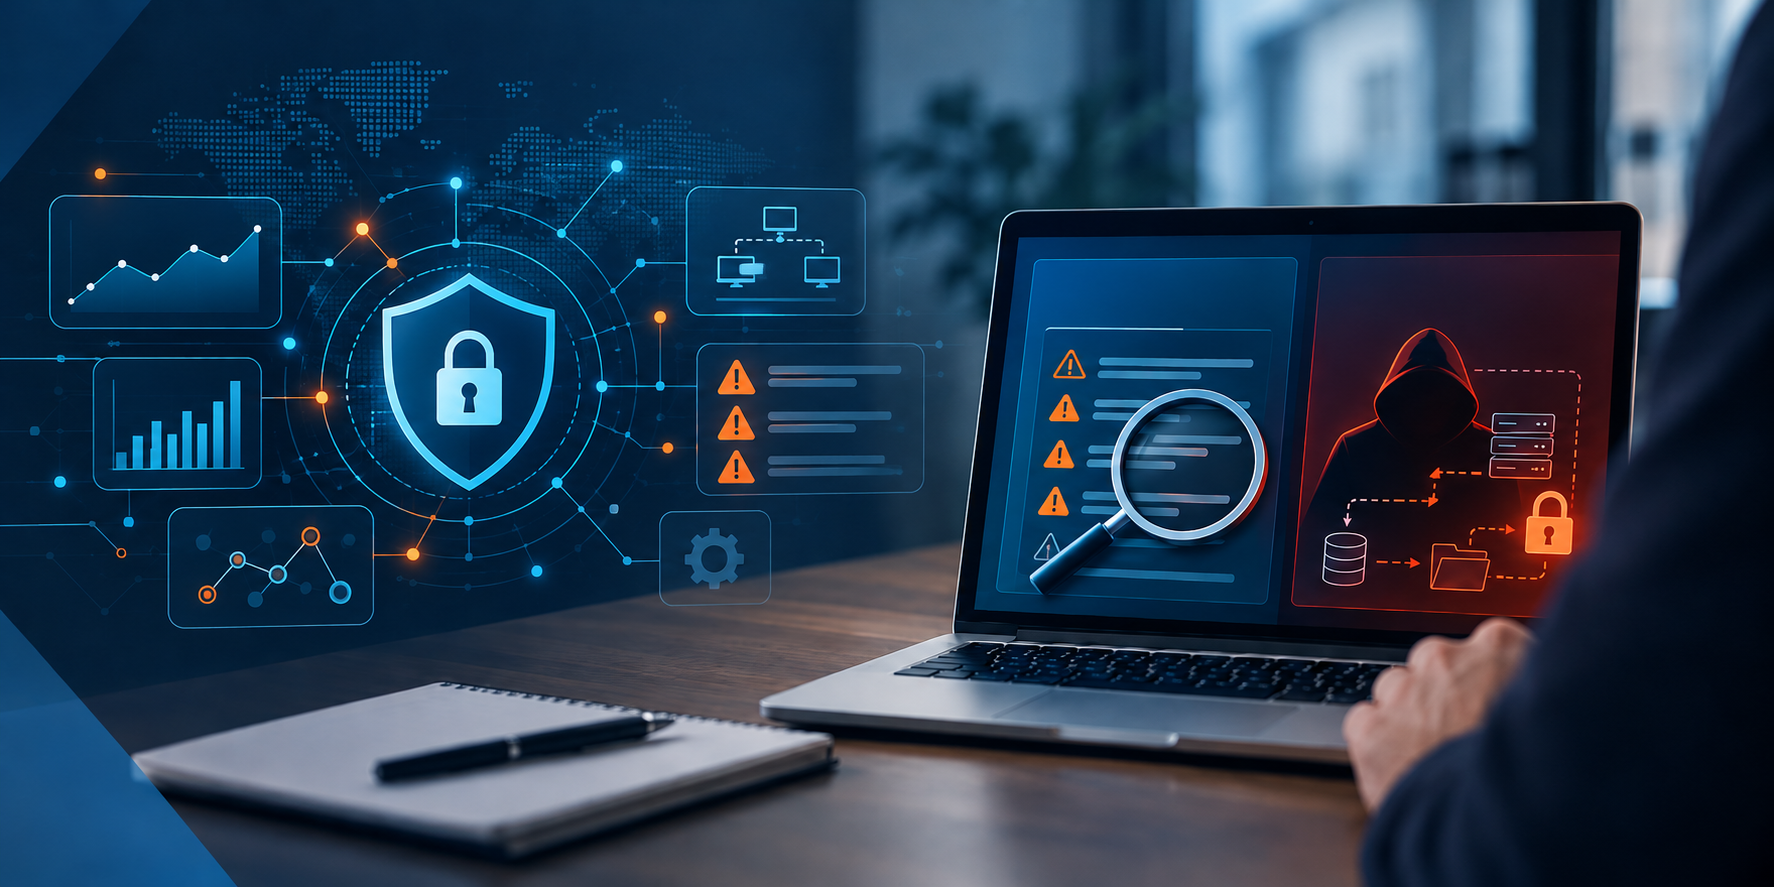
- -Scan de vulnérabilités : analyse automatisée permettant d’identifier les failles de sécurité potentielles dans les systèmes informatiques d’une entreprise.
- -Test d’intrusion (pentest) : évaluation menée par un expert pour vérifier si certaines vulnérabilités peuvent être exploitées et mesurer leurs conséquences.
- -Principale différence : le scan identifie les faiblesses potentielles, tandis que le pentest cherche à démontrer comment elles pourraient être exploitées.
- -Quand réaliser un pentest ? Après la correction des principales vulnérabilités, avant le lancement d’une application sensible, ou lorsque les risques et les exigences contractuelles le justifient.
- -Quelle approche choisir pour une PME ? Les deux méthodes sont complémentaires : le scan favorise une surveillance régulière, tandis que le pentest permet une évaluation approfondie et ciblée de la sécurité.
Un scan de vulnérabilités et un test d’intrusion (ou pentest) poursuivent un objectif commun : repérer les faiblesses qui pourraient compromettre la sécurité de votre entreprise. Pourtant, ils ne fonctionnent pas de la même manière et ne répondent pas aux mêmes besoins.
Le scan permet d’identifier automatiquement des vulnérabilités potentielles dans vos systèmes. Le test d’intrusion va plus loin : un expert tente d’exploiter certaines de ces faiblesses, dans un cadre autorisé, pour comprendre ce qu’un attaquant pourrait réellement accomplir.
Alors, comment savoir lequel privilégier ? Et surtout, à quel moment votre PME devrait-elle passer du scan au test d’intrusion ?
Deux approches, deux objectifs différents
Pour bien comprendre la différence, imaginons que votre entreprise soit un immeuble dont vous souhaitez vérifier la sécurité.
Le scan de vulnérabilités consiste à inspecter les accès pour repérer les faiblesses potentielles : une fenêtre qui ferme mal, une serrure vieillissante ou une porte dont le mécanisme semble défectueux. L’objectif est de dresser un inventaire des points à surveiller et à corriger.
Le test d’intrusion, quant à lui, consiste à demander à un spécialiste de vérifier si certaines de ces faiblesses permettraient réellement d'entrer dans le bâtiment. Et si c’est le cas, jusqu’où pourrait-il aller ? Accéder à des bureaux ? Consulter des documents confidentiels ? Atteindre des zones normalement protégées ?
En cybersécurité, le principe est le même.
Le scan cherche à répondre à une première question : quelles vulnérabilités sont présentes dans mes systèmes ?
Le pentest répond à une question complémentaire : comment ces vulnérabilités pourraient-elles être exploitées et quelles en seraient les conséquences ?
La distinction est importante, puisque les deux exercices apportent des informations différentes pour orienter vos décisions en matière de sécurité.
Ce que chaque approche permet réellement de détecter
Le scan de vulnérabilités : identifier les faiblesses avant qu’elles ne deviennent problématiques
Le scan de vulnérabilités repose principalement sur des outils automatisés qui analysent vos systèmes, serveurs, applications ou équipements informatiques à la recherche de failles connues.
Il peut notamment repérer des logiciels qui ne sont pas à jour, des configurations présentant des risques ou des vulnérabilités déjà documentées.
Son principal avantage est de pouvoir examiner un grand nombre d’éléments relativement rapidement. Réalisé régulièrement, il permet de suivre l’évolution de votre environnement numérique et de détecter de nouvelles vulnérabilités au fil du temps.
Il comporte toutefois certaines limites. Un outil automatisé peut signaler une faille sans être en mesure de confirmer si elle est réellement exploitable dans votre environnement. Il peut également générer de fausses alertes ou passer à côté de problèmes plus complexes, notamment ceux liés à la logique d’une application.
C’est pourquoi les résultats doivent être analysés et priorisés, plutôt que considérés comme une simple liste de problèmes à corriger.
Le test d’intrusion : comprendre les conséquences concrètes d’une attaque
Le test d’intrusion apporte une dimension supplémentaire à l’analyse.
Plutôt que de se limiter à l’identification des vulnérabilités, un expert en cybersécurité cherche à déterminer comment elles pourraient être exploitées dans un scénario d’attaque réaliste.
Par exemple, une vulnérabilité qui semble mineure lorsqu’elle est examinée seule pourrait devenir beaucoup plus préoccupante si elle permet, en combinaison avec une autre faiblesse, d’accéder à des informations confidentielles.
Le pentest permet également de mettre en évidence certains problèmes difficiles à repérer avec des outils automatisés, comme des contrôles d’accès insuffisants ou des failles dans le fonctionnement d’une application.
L’objectif n’est donc pas simplement de trouver davantage de vulnérabilités, mais de comprendre leur impact réel sur votre entreprise.
En revanche, un test d’intrusion demande davantage de temps, de ressources et d’expertise. Il porte généralement sur un périmètre précis et représente une évaluation de la sécurité à un moment donné.
En résumé, le scan offre une surveillance étendue et régulière, tandis que le pentest permet d’approfondir l’analyse de certains risques. Ces deux approches sont complémentaires.
Scan de vulnérabilités ou test d’intrusion : tableau comparatif
Critère
Scan de vulnérabilités
Test d’intrusion (pentest)
Méthode
Analyse principalement automatisée
Évaluation menée par un expert, avec des outils spécialisés
Objectif
Identifier les vulnérabilités potentielles
Vérifier leur exploitabilité et leurs conséquences
Portée
Généralement étendue
Ciblée selon un périmètre défini
Fréquence
Régulière, voire continue selon les outils
Périodique ou lors de changements importants
Coût relatif
Généralement moins élevé
Généralement plus élevé
Résultats
Liste de vulnérabilités à analyser et à corriger
Scénarios d’attaque, preuves techniques et recommandations
Utilité principale
Surveiller et identifier les faiblesses
Valider concrètement le niveau de résistance des systèmes
Quand votre PME devrait-elle passer du scan au pentest ?
Effectuer régulièrement des scans de vulnérabilités constitue une bonne pratique pour maintenir une visibilité sur les faiblesses de votre environnement informatique.
Mais certaines situations justifient d’aller plus loin.
1. Vous avez corrigé les principales vulnérabilités détectées.
Vos derniers scans ne révèlent plus de failles critiques connues ? C’est encourageant, mais cela ne garantit pas qu’un attaquant ne pourrait pas trouver un autre chemin pour accéder à vos systèmes.
Un test d’intrusion permet alors de vérifier si vos protections résistent à des scénarios d’attaque plus élaborés.
2. Votre entreprise traite des données sensibles.
Informations personnelles, dossiers de clients, données financières ou informations commerciales confidentielles : certaines données nécessitent des mesures de protection particulièrement rigoureuses.
Selon leur sensibilité et les risques associés, un pentest peut contribuer à mieux évaluer les conséquences potentielles d’une intrusion.
3. Vous déployez une nouvelle application ou un service numérique.
Vous lancez un portail client, une plateforme transactionnelle ou une application accessible depuis Internet ?
Réaliser un test d’intrusion avant sa mise en production, ou à la suite d'une modification majeure, peut permettre d’identifier certaines failles avant qu’elles ne soient exploitées.
4. Un client, un partenaire ou votre assureur vous le demande.
Certaines relations commerciales, exigences contractuelles ou conditions d’assurance peuvent prévoir des évaluations de sécurité particulières, dont des tests d’intrusion.
Dans ce contexte, le pentest peut aussi servir à documenter les vérifications réalisées et les mesures correctives mises en place.
5. Vous souhaitez évaluer votre capacité à résister à une attaque.
Même lorsque les correctifs sont appliqués et que les outils de surveillance sont en place, il peut rester des faiblesses difficiles à détecter.
Le test d’intrusion permet de mettre vos protections à l’épreuve et d'obtenir une meilleure compréhension des risques qui subsistent, dans les limites du périmètre évalué.
Faut-il obligatoirement commencer par un scan ?
Dans de nombreuses situations, il est préférable de commencer par établir un portrait de votre environnement informatique, d'identifier vos principaux risques et de corriger les vulnérabilités déjà connues.
Pourquoi ? Parce qu’un test d’intrusion réalisé sur des systèmes présentant de nombreuses failles évidentes risque de mobiliser une partie importante du temps de l’expert sur des problèmes qui auraient pu être détectés autrement.
En corrigeant d’abord ces vulnérabilités, vous permettez au spécialiste de concentrer davantage ses efforts sur des scénarios d’attaque complexes.
Cela ne signifie pas qu’il faut toujours attendre d’avoir terminé tous les correctifs avant de réaliser un pentest. Lorsqu’une application critique doit être mise en ligne, qu’un risque important est soupçonné ou qu'une exigence contractuelle s’applique, un test d’intrusion peut être pertinent plus tôt.
L’essentiel est de choisir la bonne approche en fonction de votre environnement, de vos risques et de vos priorités.
Comment choisir la bonne approche pour votre entreprise ?
La question n’est pas de déterminer si le scan de vulnérabilités est meilleur que le test d’intrusion. Il s’agit plutôt de comprendre ce dont votre entreprise a réellement besoin à son stade actuel.
Si vous manquez de visibilité sur les vulnérabilités de vos systèmes, commencer par un scan et une analyse des résultats peut être une première étape pertinente.
Si vos principales vulnérabilités sont déjà connues et corrigées, ou que vous souhaitez vérifier la résistance d'un système particulièrement sensible, un test d’intrusion pourrait être plus approprié.
Dans tous les cas, ces évaluations doivent s’inscrire dans une démarche de cybersécurité plus large, qui comprend également la gestion des accès, les mises à jour, la surveillance et la sensibilisation des employés.
Vous ne savez pas par où commencer ?
Chez RDCybersécurité, nous accompagnons les PME dans l’identification de leurs vulnérabilités et l’évaluation de leurs risques numériques.
Que vous envisagiez un premier scan ou un test d’intrusion, nous pouvons vous aider à déterminer l’approche la plus adaptée à votre situation, sans multiplier inutilement les interventions.
Réservez un appel exploratoire gratuit de 20 minutes, sans engagement. Nous prendrons le temps de comprendre votre environnement et de discuter des prochaines étapes les plus pertinentes pour votre entreprise.
Questions fréquentes
Le scan est automatisé et liste les failles connues de vos systèmes (« où sont les faiblesses »). Le pentest est mené par un humain qui tente réellement d’exploiter ces failles pour démontrer ce qu’un attaquant pourrait faire (« jusqu’où peut-on aller »). Le premier ratisse large, le second creuse profond.
Pour la base, oui : c’est l’outil à utiliser régulièrement pour ne pas laisser traîner de failles évidentes. Mais il ne dit pas si une faille est vraiment exploitable ni ce qu’elle permettrait d’atteindre. Pour ça, il faut un test d’intrusion, généralement une fois les bases en place.
Quand les bases sont en place et qu’on veut valider qu’elles tiennent; quand on manipule des données sensibles; quand un client, un contrat ou un assureur l’exige; ou avant de mettre en ligne une nouvelle application exposée. Faire un pentest avant d’avoir réglé les évidences, c’est payer cher pour peu.
Mené par un professionnel dans un cadre défini et convenu d’avance, non. Le périmètre, les horaires et les limites sont fixés avant de commencer, précisément pour éviter tout impact sur vos opérations. C’est un exercice contrôlé, pas une vraie attaque.
Le scan de vulnérabilités gagne à être fait en continu ou régulièrement, parce que de nouvelles failles apparaissent tout le temps. Le test d’intrusion est plutôt ponctuel : une à deux fois par an, ou à l’occasion d’un projet important (nouvelle application, exigence client, changement majeur).
Plus de 12 ans en cybersécurité.
PMP Maîtrise en Ingénierie Informatique spécialisation management de la cybersécurité
Vous voulez savoir où vous en êtes ?
20 minutes, sans engagement. On évalue votre situation ensemble.
Réserver un appel →