Feuille de route cybersécurité PME : quoi prioriser sur 12 mois avec un budget limité ?
- -Par où commencer en cybersécurité quand on est une PME avec un budget limité ?
- -Par où commencer en cybersécurité quand on est une PME ?
- -Combien coûte une feuille de route cybersécurité pour une PME ?
- -Peut-on réellement améliorer sa cybersécurité en 12 mois ?
Une feuille de route cybersécurité PME est un plan qui répartit les actions à réaliser sur plusieurs mois en fonction des risques, des priorités de l’entreprise et du budget disponible.
L’objectif n’est donc pas de tout sécuriser immédiatement. Il est de savoir quoi faire maintenant, ce qui peut attendre et dans quel ordre investir.
Pour une PME, cette approche permet généralement de concentrer les premiers efforts sur quelques fondamentaux : comprendre les principaux risques, protéger les accès, vérifier les sauvegardes, maintenir les systèmes à jour et préparer l’organisation à réagir en cas d’incident.
L’enjeu est bien réel. Selon le Sondage 2025 de CIRA sur la cybersécurité, 43 % des organisations canadiennes interrogées ont été victimes d’une cyberattaque au cours des 12 mois précédents.
Une stratégie cyber efficace ne commence donc pas nécessairement par un gros investissement technologique. Elle commence par de bonnes priorités.
Dans cet article
- Pourquoi vouloir tout faire est rarement une bonne stratégie
- Comment déterminer les priorités cybersécurité d’une PME
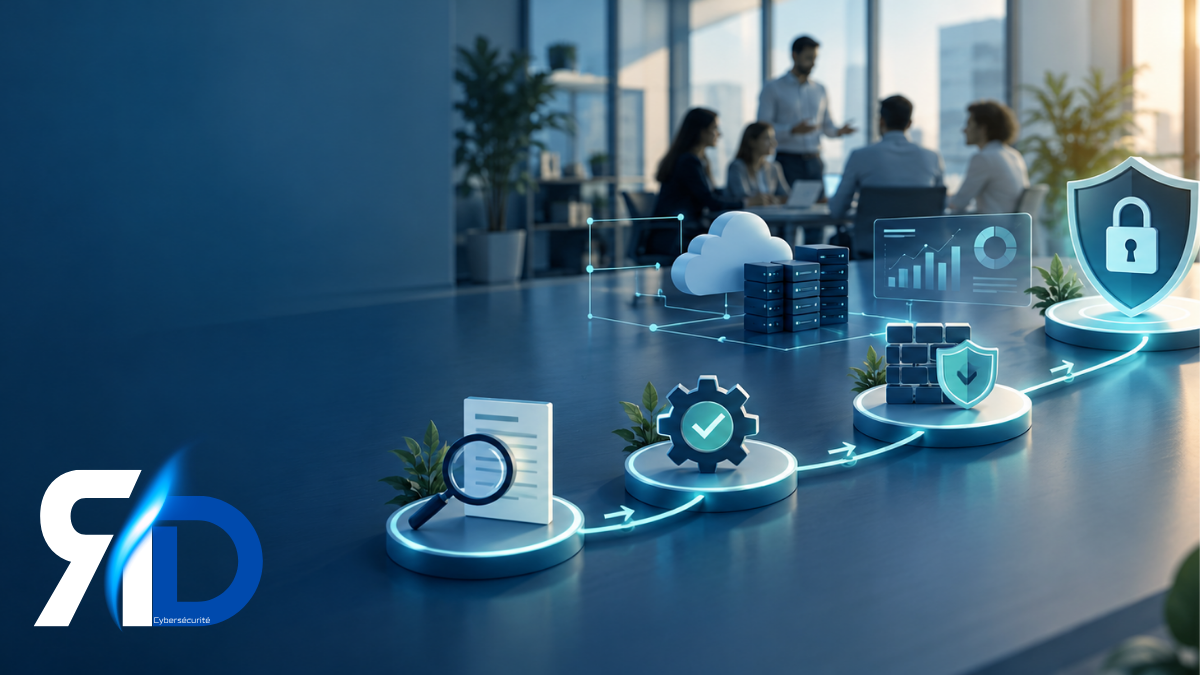
- Une feuille de route cyber en quatre étapes sur 12 mois
- Comment réfléchir à son budget cybersécurité
- Les questions fréquentes des dirigeants de PME
- Comment bâtir son propre plan
Cybersécurité : le problème n’est pas de tout faire, mais de savoir quoi faire en premier
Quand une PME commence à structurer sa cybersécurité, elle peut rapidement se retrouver devant une longue liste de recommandations : double authentification, sauvegardes, antivirus, contrôle des accès, sensibilisation, gestion des vulnérabilités, conformité, plan de réponse aux incidents, assurance cyber…
Tout peut sembler prioritaire.
C’est précisément là que le projet devient difficile à piloter.
Pour un dirigeant, la question utile n’est pas :
« Comment pouvons-nous tout sécuriser ? »
Elle est plutôt :
« Quels sont aujourd’hui les risques les plus importants pour notre entreprise, et quelles actions devons-nous prioriser pour les réduire ? »
Cette distinction change la manière de gérer la cybersécurité.
Plutôt qu’un projet technologique massif à financer en une seule fois, elle devient une démarche de gestion du risque qui peut être étalée dans le temps.
C’est le rôle d’une feuille de route cybersécurité : transformer une longue liste de recommandations en décisions ordonnées et réalisables.
Comment définir les priorités cybersécurité d’une PME ?
Toutes les mesures de cybersécurité n’ont ni le même coût, ni la même urgence, ni le même impact.
L’objectif est donc de chercher en priorité les actions qui permettent de réduire un risque important sans mobiliser immédiatement des ressources disproportionnées.
Pour une PME, cela signifie généralement commencer par trois questions :
Quels sont les actifs indispensables à nos opérations ?
Données clients, systèmes comptables, courriels, CRM, serveurs, applications métier, données sensibles, etc.
Quels scénarios pourraient réellement perturber l’entreprise ?
Compte compromis, fraude par courriel, perte de données, rançongiciel, indisponibilité d'un système critique, fuite de renseignements personnels, par exemple.
Quelles mesures réduisent rapidement ces risques ?
Protection des comptes, sauvegardes, mises à jour, gestion des accès, sensibilisation des employés ou encore procédures de réaction.
Cette logique permet de distinguer les actions immédiates des projets qui peuvent être planifiés plus tard.
Autrement dit : on ne construit pas un budget cyber à partir d’un catalogue de solutions. On le construit à partir des risques de l’entreprise.
Exemple de feuille de route cybersécurité sur 12 mois
Il n’existe pas de feuille de route universelle. Une PME de services professionnels, un manufacturier et une entreprise qui traite beaucoup de renseignements personnels n’auront pas exactement les mêmes priorités.
La séquence suivante donne néanmoins une structure de départ utile.
Période
Objectif
Exemples d’actions
Question de gestion
- Mois 1 à 2
Voir clair
Portrait de sécurité, évaluation de maturité, inventaire des actifs et accès critiques
Où sommes-nous réellement exposés ?
- Mois 2 à 4
Sécuriser les fondamentaux
MFA, sauvegardes vérifiées et testées, mises à jour, sensibilisation
Quels risques pouvons-nous réduire rapidement ?
- Mois 4 à 8
Corriger les principales faiblesses
Gestion des privilèges, durcissement des systèmes, gestion des accès, scans de vulnérabilités
Quelles failles importantes restent ouvertes ?
- Mois 8 à 12
Préparer l’entreprise
Plan de réponse aux incidents, exercices, gouvernance, exigences réglementaires et d’assurance
Sommes-nous capables de réagir si un incident survient ?
Mois 1 à 2 : savoir où vous en êtes
Avant d’acheter de nouveaux outils, il faut comprendre l’environnement existant.
Quels systèmes sont critiques ? Qui possède des accès administrateurs ? Où sont stockées les données sensibles ? Les sauvegardes sont-elles réellement récupérables ? Quels contrôles sont déjà en place ?
Un portrait de sécurité ou une évaluation de maturité permet de répondre à ces questions et surtout d’éviter de consacrer du budget à des problèmes secondaires pendant que des risques importants restent sans réponse.
Décision attendue à la fin de cette étape : disposer d’une liste courte et priorisée des risques à traiter.
Mois 2 à 4 : sécuriser les fondamentaux
Une fois les risques identifiés, certaines mesures peuvent généralement être mises en œuvre rapidement.
Selon la situation de l’entreprise, cela peut notamment inclure :
- activer la double authentification sur les comptes importants;
- vérifier et tester les sauvegardes;
- corriger les systèmes qui ne sont pas à jour;
- retirer les comptes inutilisés;
- commencer ou renforcer la sensibilisation des employés à l’hameçonnage;
- vérifier les droits administrateurs.
Ces mesures ne règlent pas tous les risques cyber, mais elles renforcent plusieurs points d’entrée couramment exploités.
Mois 4 à 8 : traiter les faiblesses structurelles
Une fois les bases mieux maîtrisées, l’entreprise peut s’attaquer aux chantiers plus structurants révélés par le diagnostic initial.
Il peut s’agir, par exemple, de revoir les droits d’accès, d’appliquer le principe du moindre privilège, de renforcer certaines configurations ou encore d’instaurer une gestion plus systématique des vulnérabilités.
C’est aussi à ce stade que certaines PME découvrent que leur enjeu n’est pas nécessairement d’ajouter un nouvel outil, mais de mieux configurer ou gérer ceux qu’elles possèdent déjà.
Mois 8 à 12 : être prêt si quelque chose arrive
Même une entreprise bien protégée doit envisager la possibilité d’un incident.
À la fin de la première année, l’objectif devrait donc être de savoir comment l’entreprise réagirait si un système critique devenait indisponible, si des données étaient compromises ou si un rançongiciel touchait l’organisation.
Cela peut passer par :
- un plan de réponse aux incidents;
- des rôles et responsabilités clairement définis;
- une liste des personnes et fournisseurs à contacter;
- des exercices de simulation;
- la documentation nécessaire pour les assurances;
- l’intégration des obligations applicables en matière de protection des renseignements personnels, notamment au Québec.
Le but n’est plus seulement d’empêcher un incident. Il est aussi de réduire les conséquences opérationnelles s’il survient.
Quel budget cybersécurité prévoir pour une PME ?
Il n’existe pas de montant universel qui permette de répondre sérieusement à cette question.
Le budget pertinent dépend notamment de la taille de l’entreprise, de son secteur, de ses technologies, de ses obligations, des renseignements qu’elle détient et de son niveau de maturité actuel.
Une entreprise qui possède déjà une bonne infrastructure mais peu de gouvernance n’aura pas les mêmes besoins qu’une PME qui doit moderniser plusieurs systèmes.
C’est pourquoi commencer par fixer arbitrairement un pourcentage du chiffre d’affaires peut être trompeur.
Une approche plus utile consiste à déterminer :
1. Quels risques devons-nous impérativement réduire ?
2. Quelles mesures sont nécessaires pour y parvenir ?
3. Quelles dépenses peuvent être réparties sur plusieurs exercices ?
La feuille de route permet justement de transformer ces réponses en budget.
Répartir l’investissement plutôt que tout financer immédiatement
L’un des avantages d’un plan sur 12 mois est de ne pas concentrer toutes les dépenses au même moment.
Les premières étapes peuvent comprendre plusieurs changements organisationnels ou techniques qui ne nécessitent pas forcément des investissements majeurs. Les projets plus structurants peuvent ensuite être budgétés progressivement.
Cette logique est particulièrement pertinente pour une PME dont les ressources financières et humaines sont limitées.
Il faut également mettre le coût de la cybersécurité en perspective avec celui d’un incident.
Selon Statistique Canada, les entreprises canadiennes ont dépensé 1,2 milliard de dollars en 2023 pour se rétablir de cyberincidents, soit environ deux fois plus qu’en 2021.
Pour les petites et moyennes entreprises réunies, ces dépenses de rétablissement représentaient environ 600 millions de dollars en 2023.
La question budgétaire ne porte donc pas uniquement sur le coût de la protection. Elle concerne aussi la capacité de l’entreprise à absorber une interruption, une récupération de systèmes ou d’autres conséquences d’un incident.
Une bonne feuille de route cyber doit pouvoir évoluer
Un plan établi en janvier ne devrait pas nécessairement rester identique jusqu’en décembre.
Une acquisition, un nouvel employé, un changement de logiciel, un gros client, une nouvelle exigence contractuelle ou un incident peuvent modifier les priorités.
La feuille de route doit donc être revue périodiquement pour répondre à trois questions :
- Qu’avons-nous terminé ?
- Quels risques restent ouverts ?
- Quel changement dans l’entreprise nécessite de revoir nos priorités ?
La cybersécurité devient ainsi un sujet de pilotage, plutôt qu’une succession d’urgences techniques.
Bâtir votre plan cybersécurité
Pour un dirigeant, gérer la cybersécurité ne signifie pas devenir expert technique.
Il faut surtout être capable de répondre clairement à quelques questions :
- Quels sont nos principaux risques aujourd’hui ?
- Que devons-nous corriger en priorité ?
- Qu’allons-nous traiter au cours des 3, 6 et 12 prochains mois ?
- Et quel budget devons-nous prévoir pour le faire
C’est ce qu’une feuille de route doit apporter : non pas une liste interminable de mesures de sécurité, mais un ordre de marche clair pour prendre de meilleures décisions.
Vous souhaitez bâtir une feuille de route adaptée à la réalité et au budget de votre PME ?
Réservez un appel exploratoire de 20 minutes, sans engagement. Nous regarderons où vous en êtes aujourd’hui et quelles devraient être vos prochaines priorités.
Questions fréquentes
Commencez par établir un portrait de votre situation actuelle : systèmes critiques, données, accès, sauvegardes, mesures déjà en place et principaux risques. Cette évaluation permet ensuite de prioriser les premières actions, comme la double authentification, la vérification des sauvegardes, les mises à jour ou la sensibilisation des employés selon les faiblesses observées.
Non. Une démarche progressive permet de traiter d’abord les risques les plus importants et de répartir les projets et les investissements dans le temps. L’objectif d’une feuille de route cybersécurité PME est précisément d’établir cet ordre de priorité.
Il n’existe pas de budget unique applicable à toutes les PME. Le coût dépend du niveau de maturité actuel, des technologies utilisées, des risques, du secteur et des mesures à mettre en œuvre. La première étape consiste donc à évaluer la situation avant de chiffrer le plan.
Oui, une période de 12 mois permet de structurer et de mettre en œuvre plusieurs mesures importantes. Elle ne signifie toutefois pas que la cybersécurité est « terminée » après un an. Les risques, technologies et activités de l’entreprise continuent d’évoluer. La feuille de route doit donc être réévaluée régulièrement.
Pas nécessairement. L'enjeu est surtout de disposer des compétences permettant d’évaluer correctement les risques, de déterminer les priorités et de suivre leur mise en œuvre. Pour une organisation qui ne possède pas cette expertise à l’interne, un accompagnement externe ou un vCISO (CISO virtuel) peut remplir ce rôle sans nécessiter l’embauche d’un responsable de la cybersécurité à temps plein.
- Statistiques Canada - les entreprises canadiennes ont dépensé 1,2 milliard de dollars en 2023 pour se rétablir de cyberincidents, soit environ deux fois plus qu’en 2021. - 2023
- Sondage 2025 de CIRA sur la cybersécurité, 43 % des organisations canadiennes interrogées ont été victimes d’une cyberattaque au cours des 12 mois précédents.
Plus de 12 ans en cybersécurité.
PMP Maîtrise en Ingénierie Informatique spécialisation management de la cybersécurité
Vous voulez savoir où vous en êtes ?
20 minutes, sans engagement. On évalue votre situation ensemble.
Réserver un appel →